
【特約記者李容珍台中報導】當AI進入醫療現場,醫療人員使用生成式AI,是否可能洩漏病人個資與隱私?如果AI提供錯誤診斷建議,甚至導致醫療糾紛,責任該由開發廠商、醫院還是醫師承擔?醫院導入AI系統後,又該如何避免遭駭客入侵?
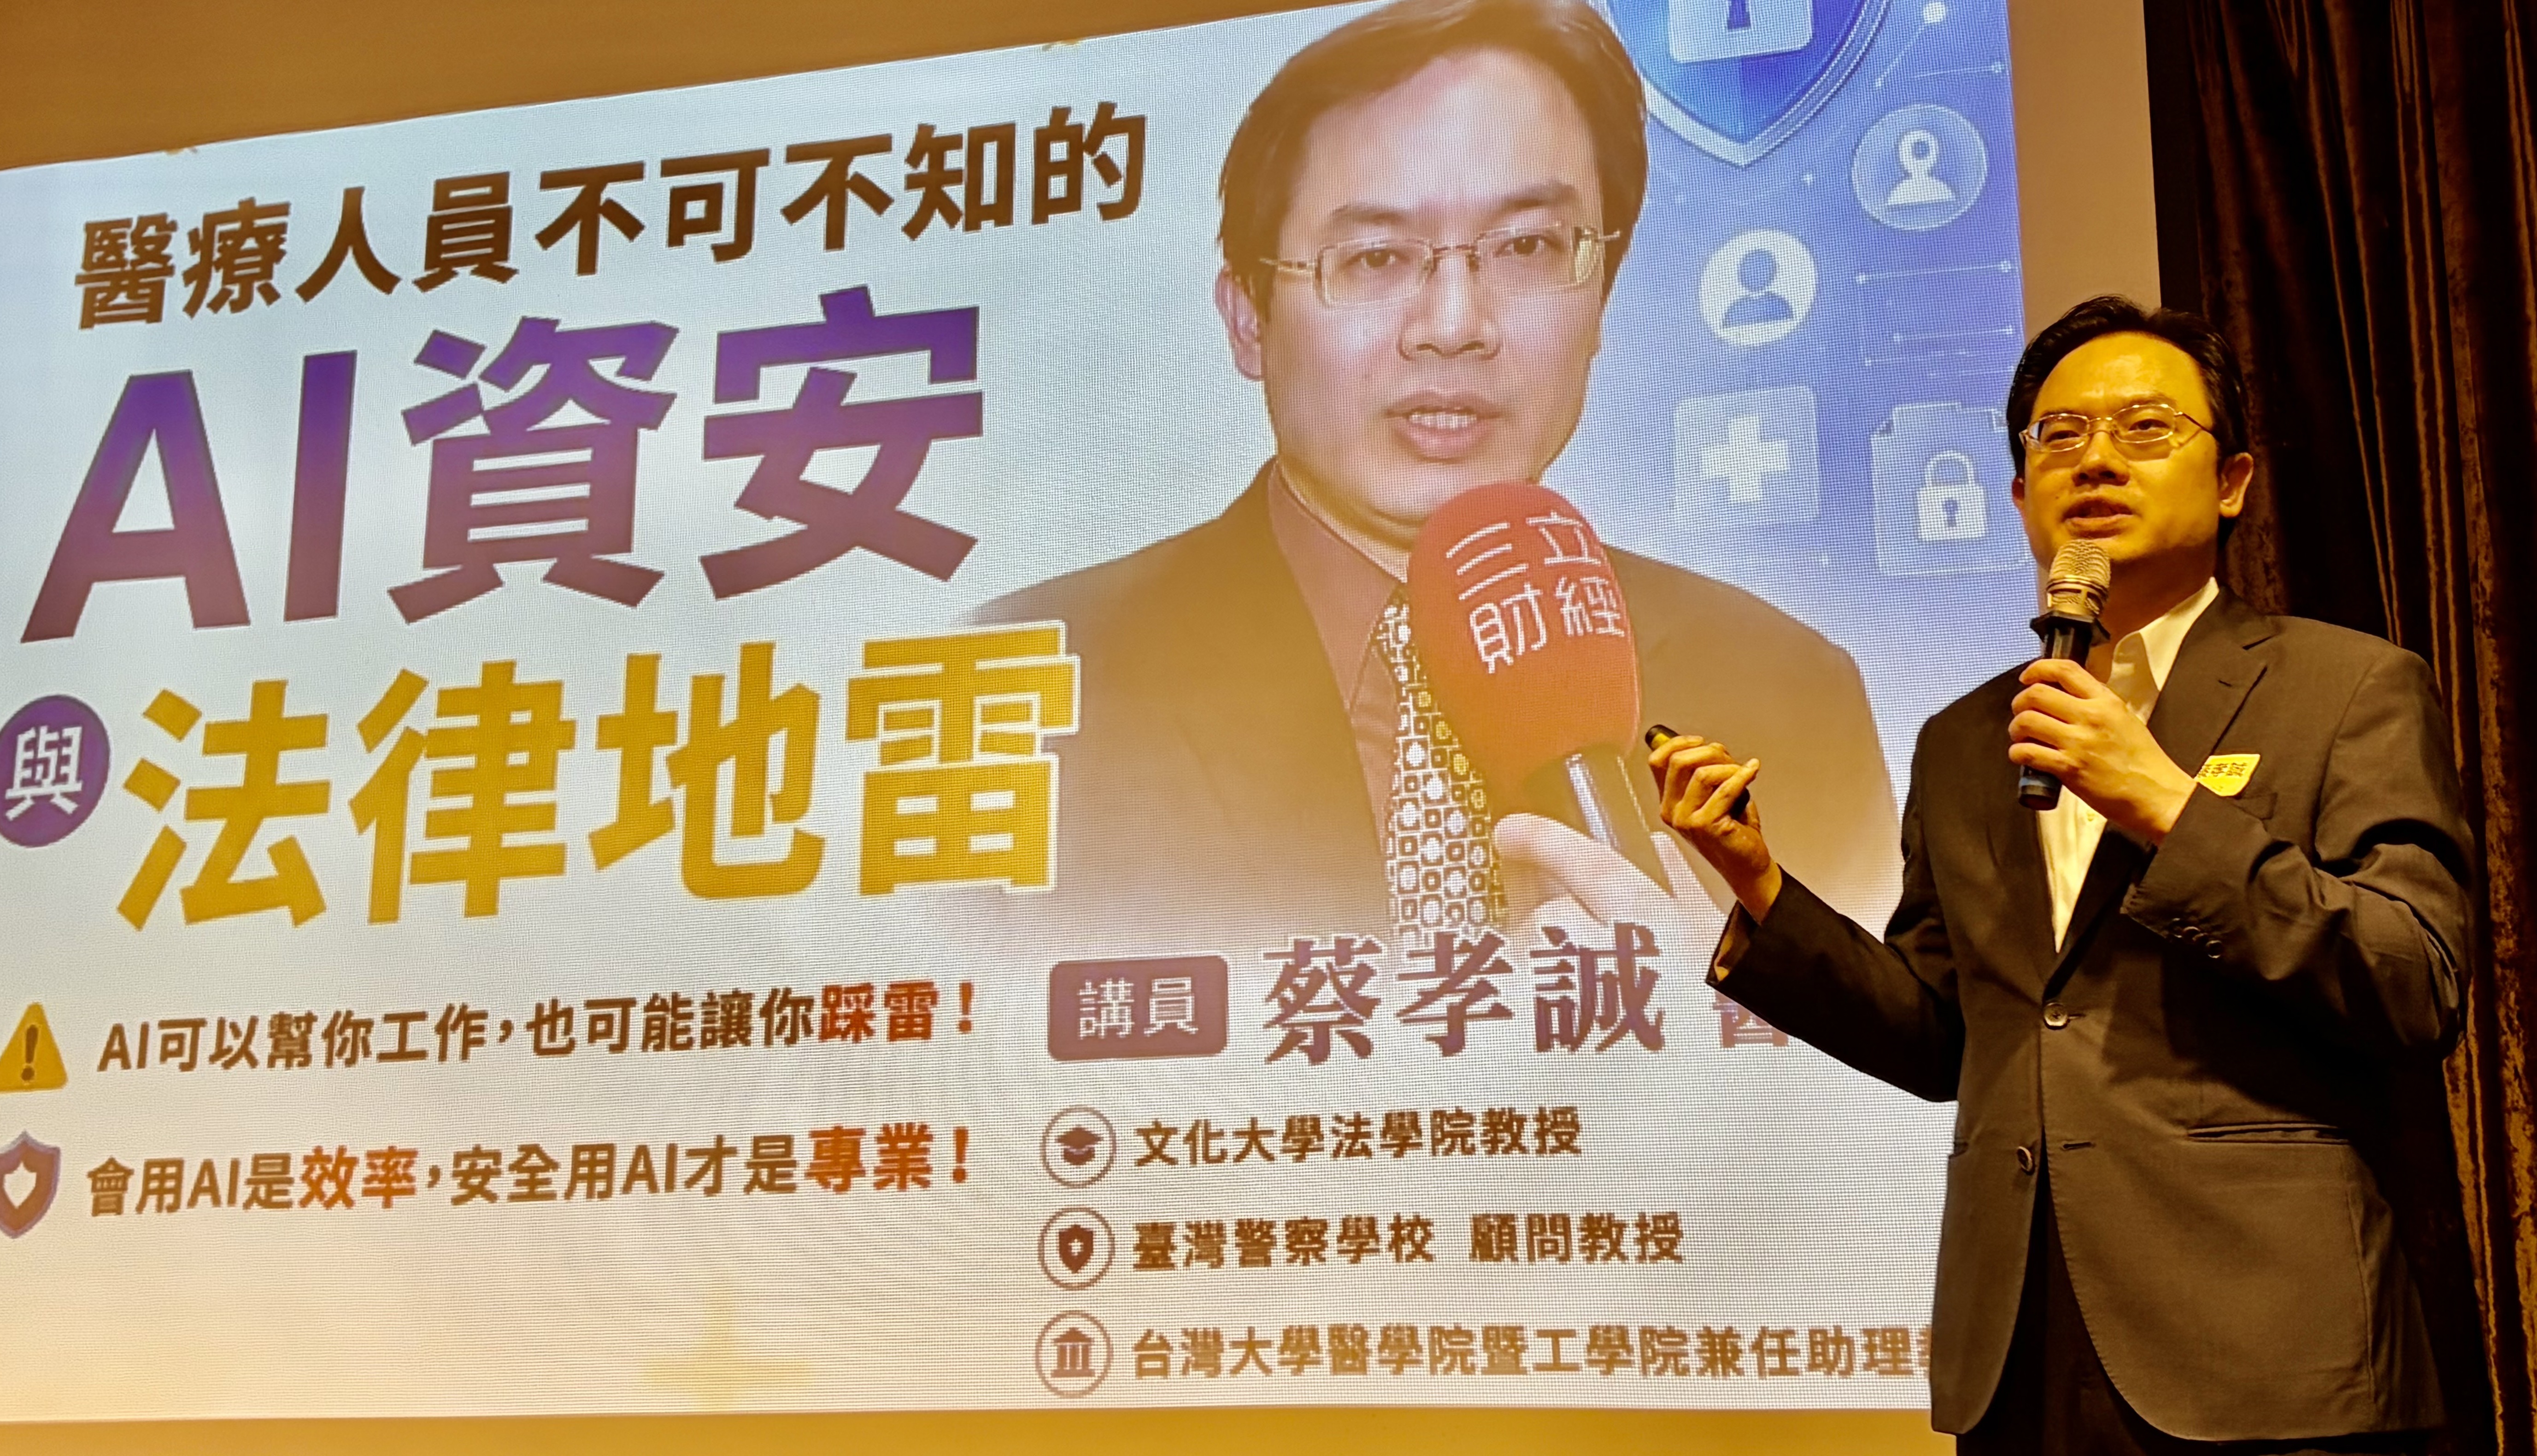
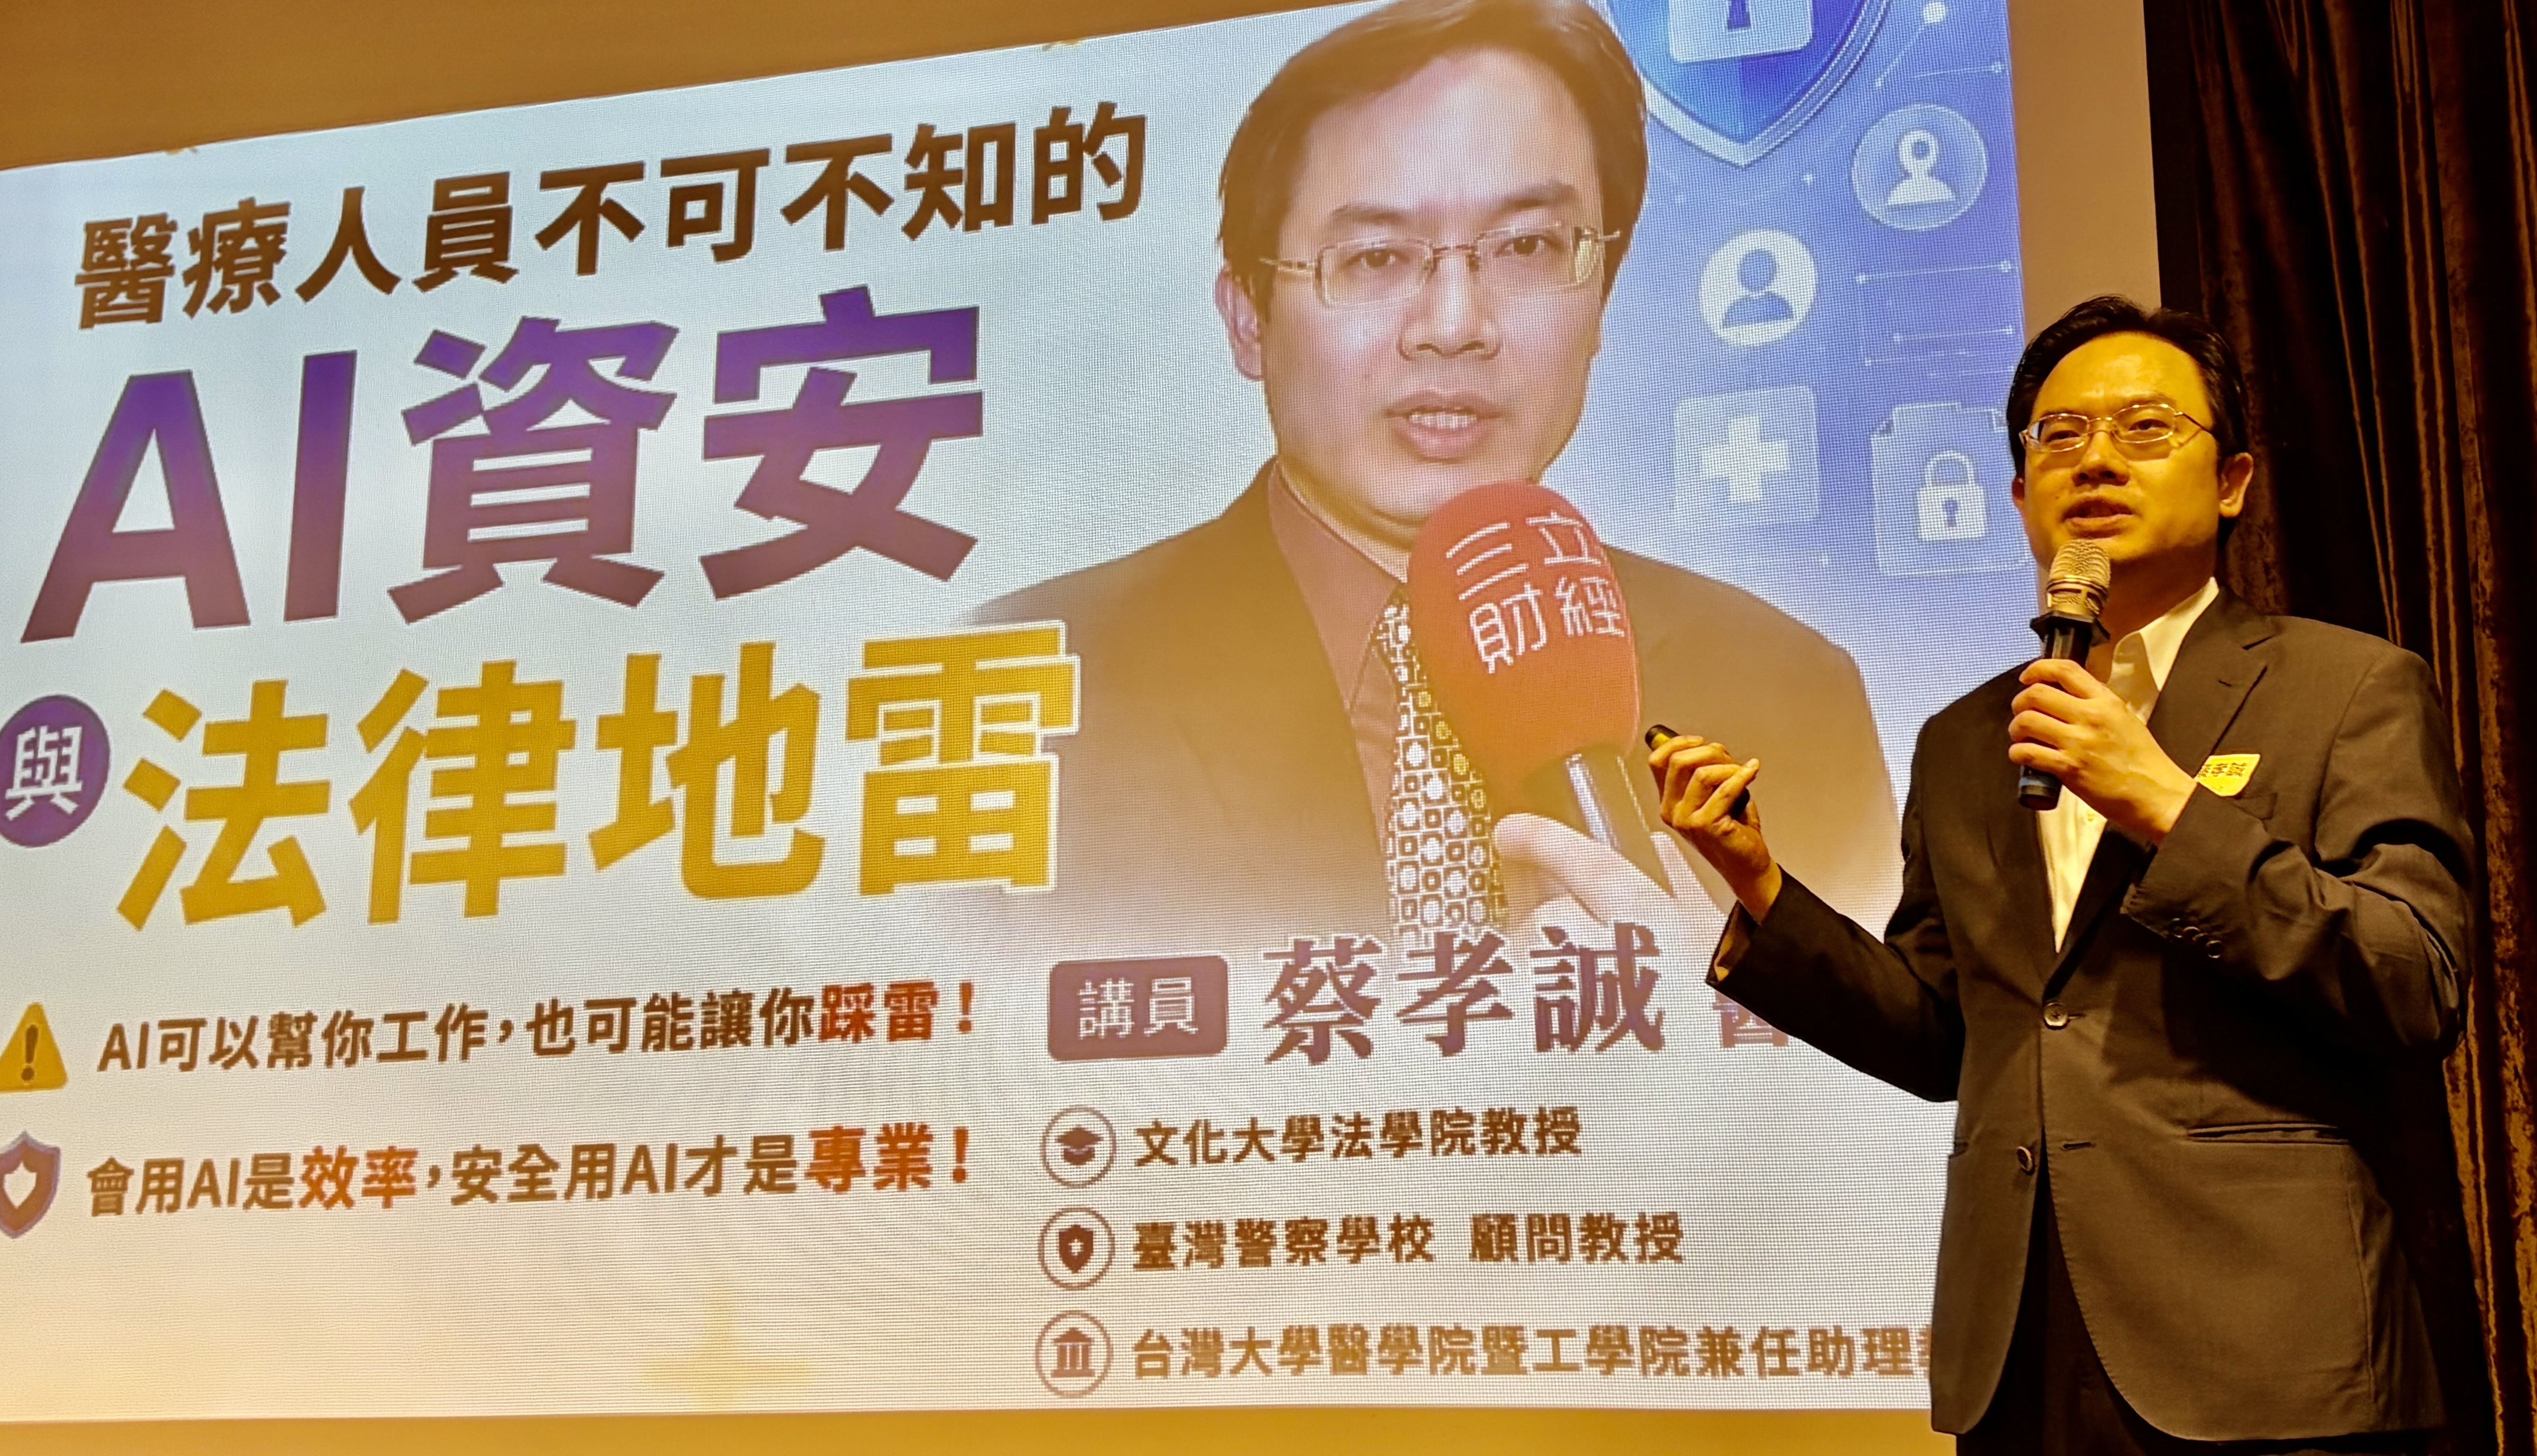
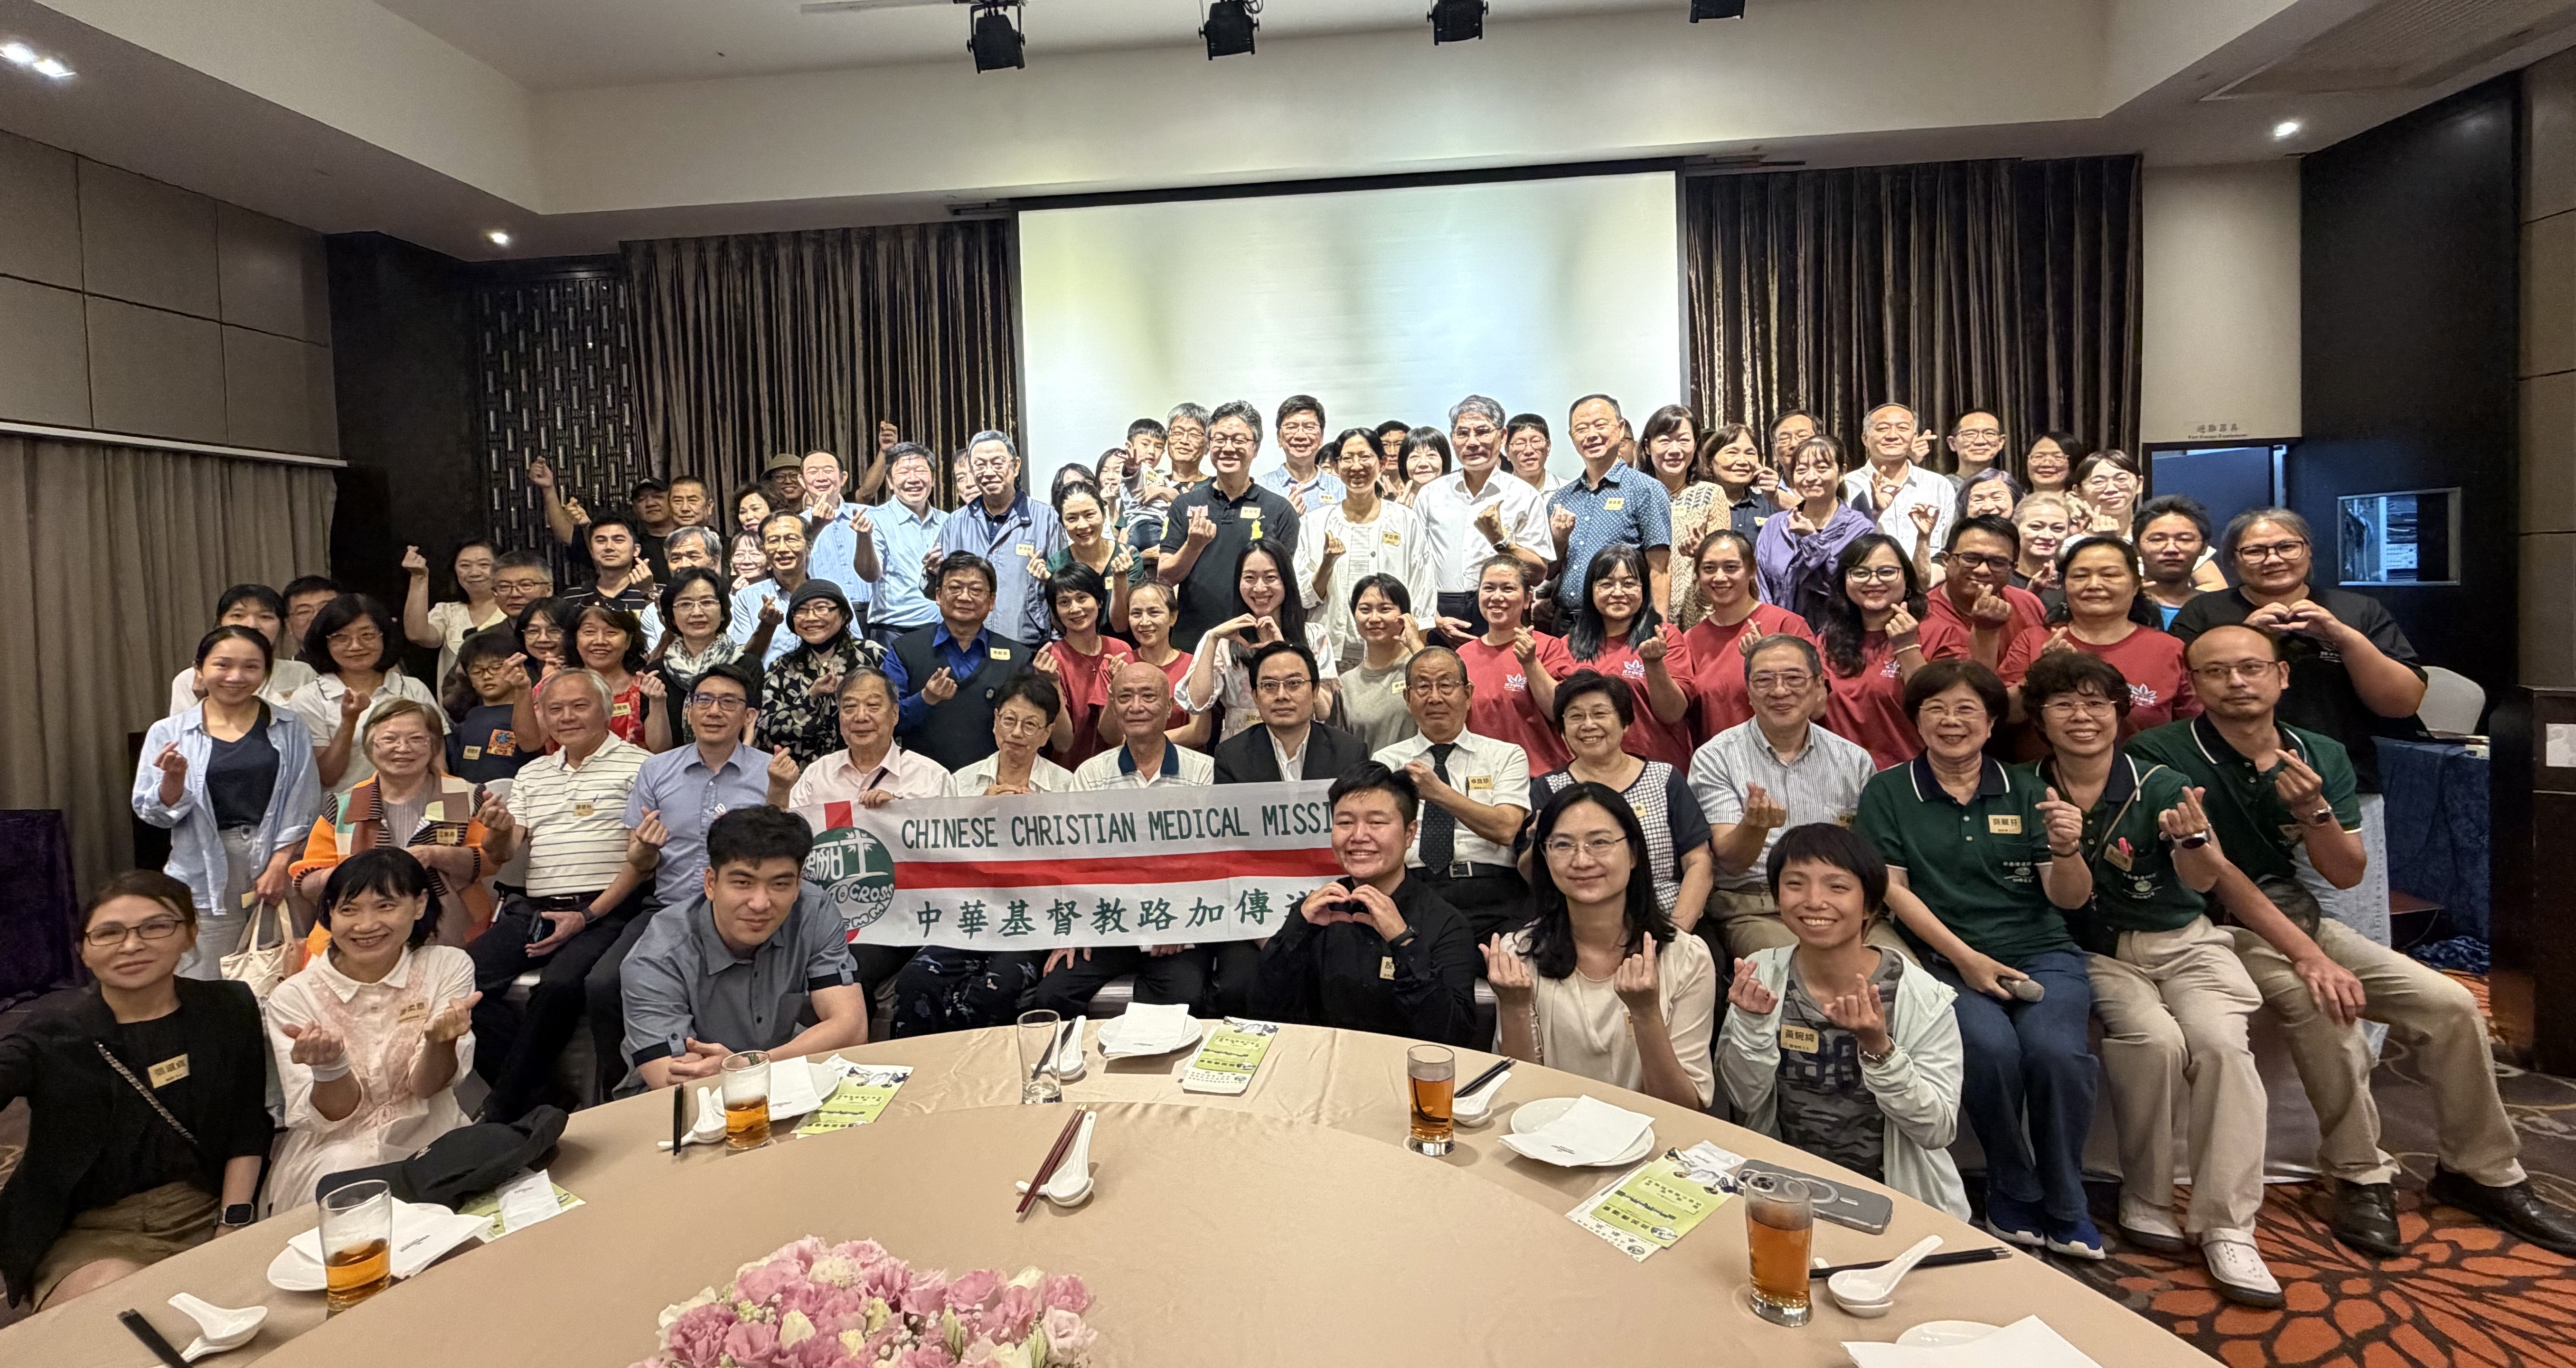
現任台大醫學院及工學院兼任助理教授蔡孝誠,於3日在路加傳道會中區醫療團契聯合禱告會中,分享「醫療人員不可不知的AI資安與法律地雷」專題時,探討AI在醫療應用中的資安與法律責任。內容涵蓋AI在醫療機構的應用指引、資安風險及第一線醫療人員的實務遵循原則。
他說,AI可以幫助醫師有效率地工作,但也可能讓我們無意中踩進雷區,因此,學會如何安全使用AI才是專業。
釋放時間而非取代醫師
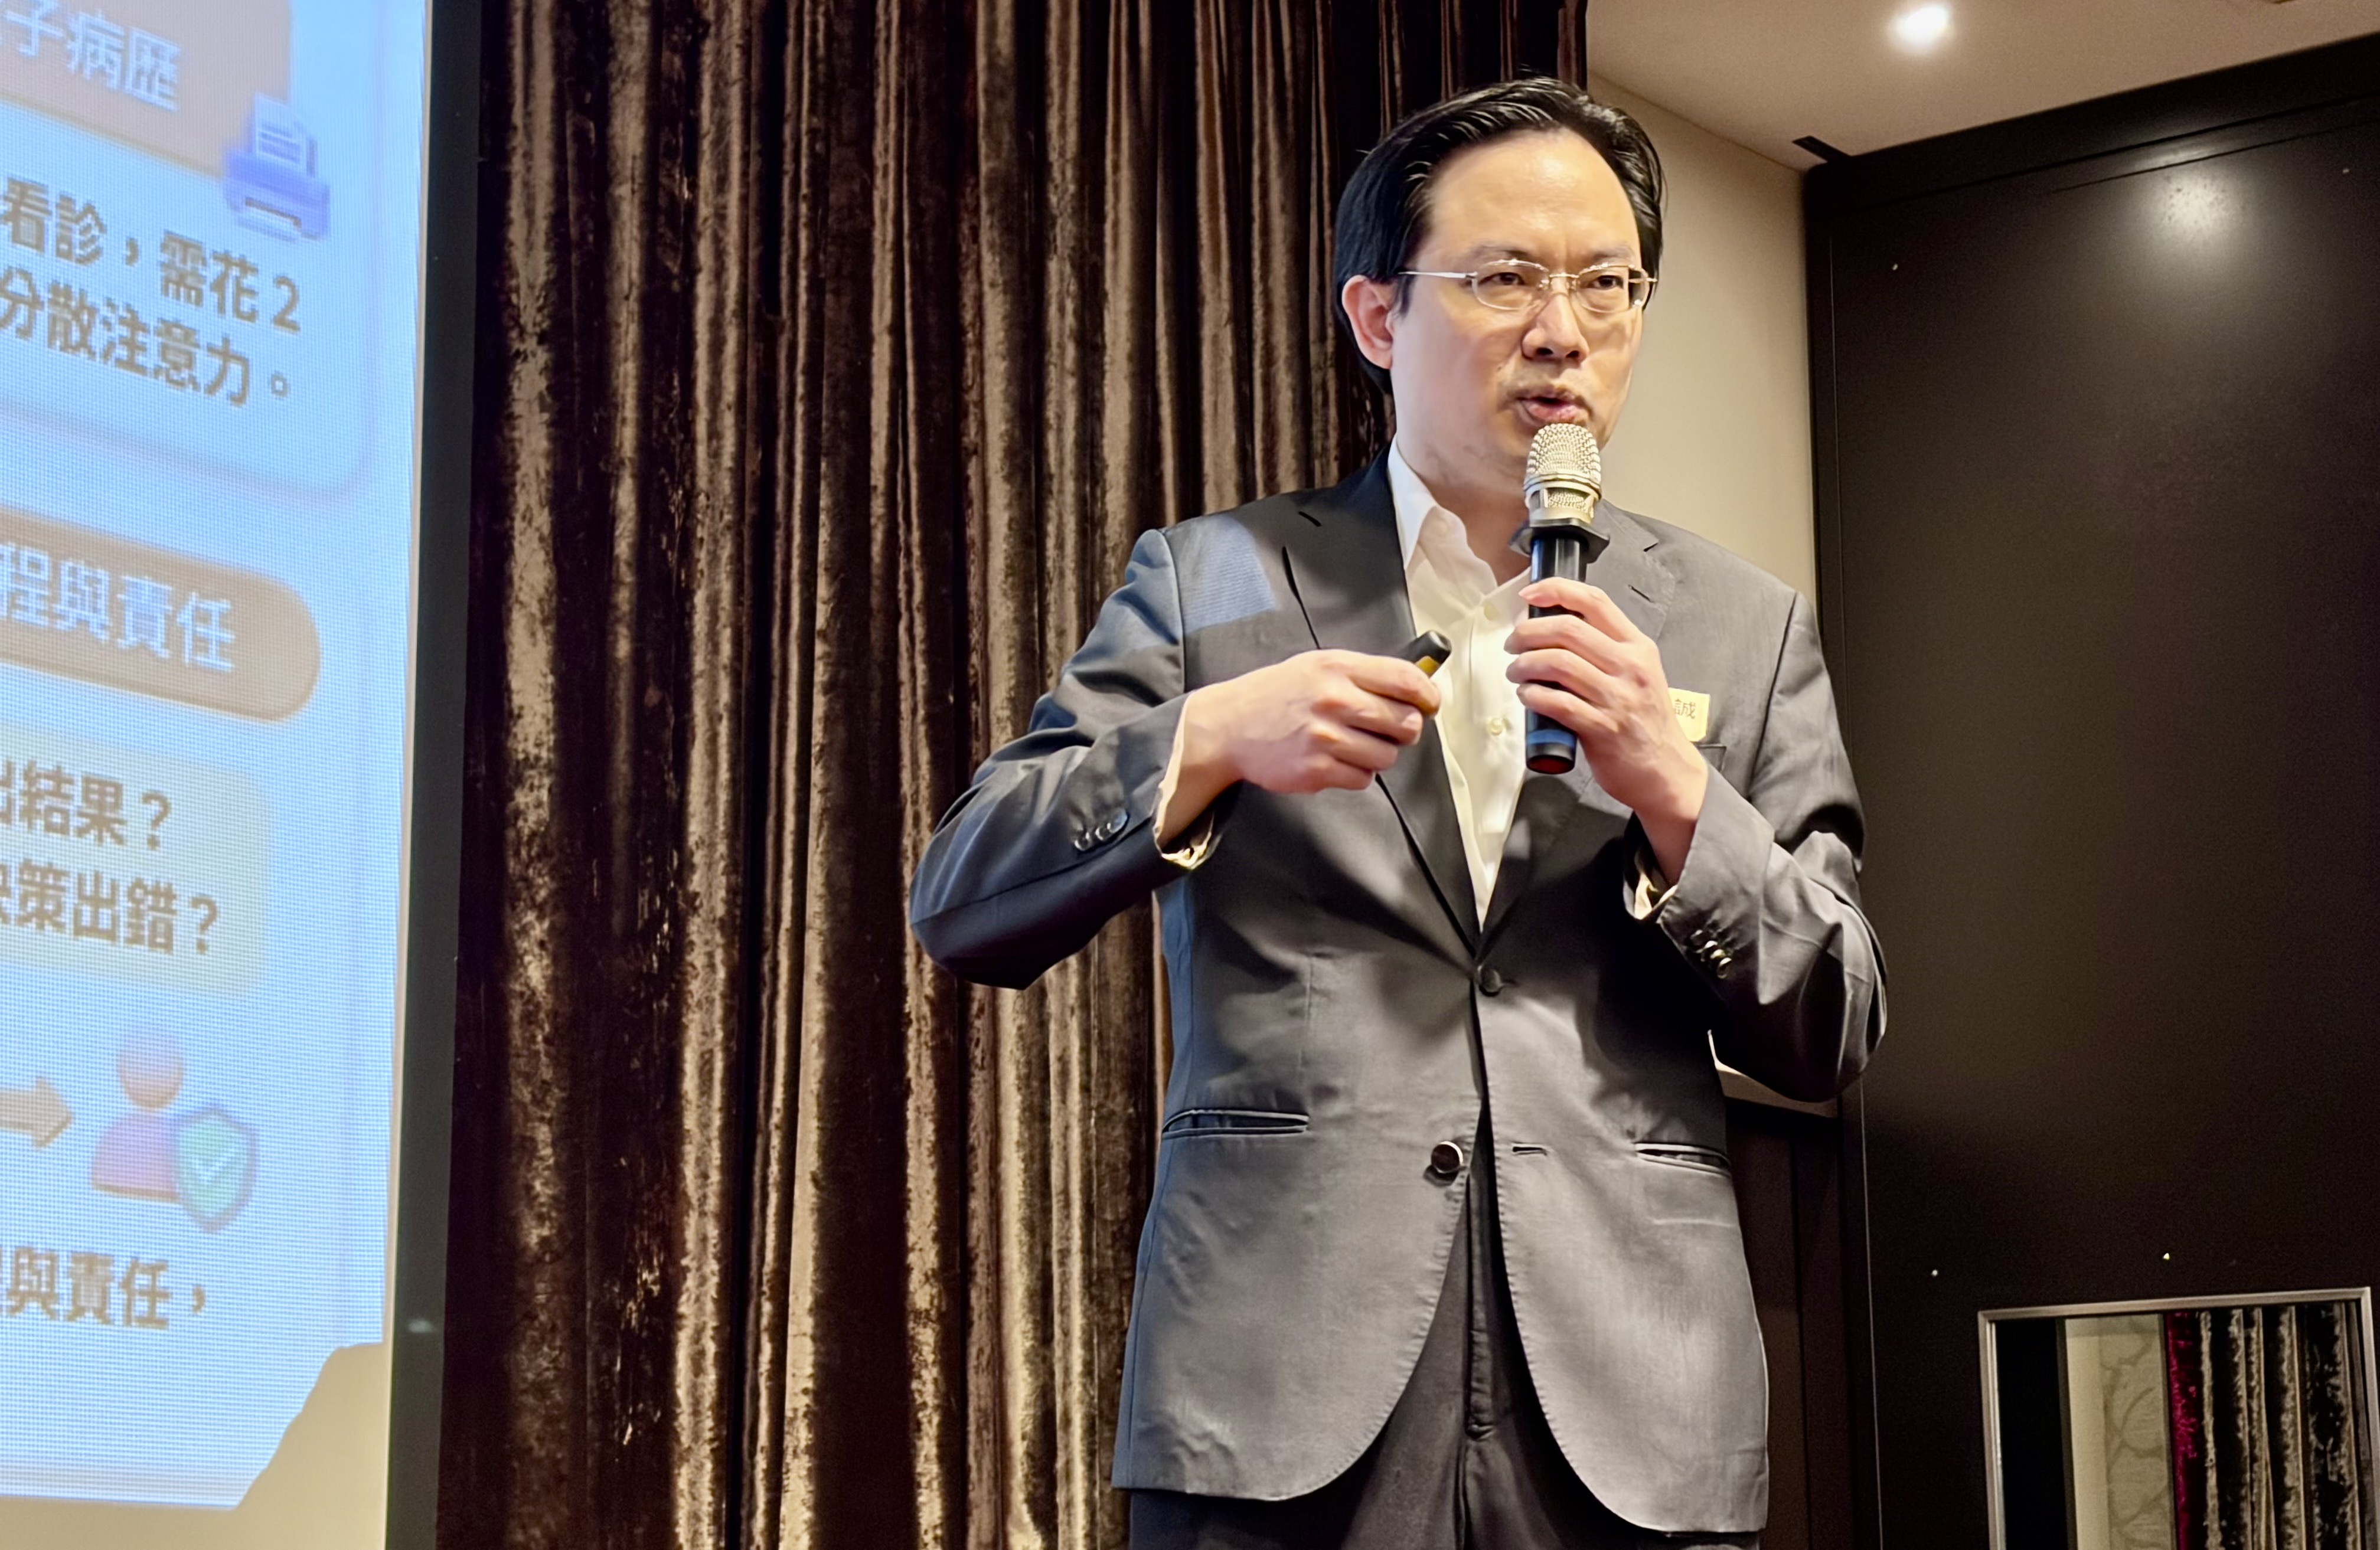
AI是否會取代醫師?一直是被討論的話題。他認為,就目前來說,AI不是取代醫師,而是「釋放」時間,讓醫生能有更多時間去做專業應該做的事,並且重新分配工作。根據研究顯示,醫師每花一小時看診,需花兩小時處理電子病歷,嚴重分散注意力。AI擅長特定任務(如影像辨識),而非取代整個職業;AI專攻規則明確的重複性任務,包括病歷摘要、影像初篩、行政排程等,所以AI對醫師幫助非常大。醫師無法被AI取代的是複雜情境判斷,建立醫病信任與法律倫理責任。
對於AI責任歸屬,要注意什麼,全世界眾說紛紜。他也提醒,導入AI需釐清流程與責任,是運用AI成功的關鍵。2026年1月總統府公告《人工智慧基本法》,確立7大指導原則(永續發展、人類自主、隱私保護、資安與安全、透明可解釋、公平不歧視、問責),要求AI技術的應用不能凌駕於人民的基本權利與個資隱私之上,也為包括醫療在內的AI應用建立治理原則。
六大風險與三階段監管
當生成式AI走進醫院,衛生福利部於5月29日頒布《醫療機構應用生成式人工智慧指引》,並對於醫療機構應用AI,如何更安全、合規的使用提出指引,主要核心精神:AI是輔助工具,醫事人員負最終責任。指引中提出六大風險類型:基礎模型風險、資料來源風險、輸出結果風險、資安攻擊風險、使用者依賴風險、服務中斷風險。醫療機構資安保護規劃系統,落實責任的組織文化。
為配合賴清德總統推動「健康台灣深耕計畫」的健康台灣深耕論壇,其中台大醫院2030年健康永續照護體系,對於永續和科技智慧人才的留任培訓,經過去年努力,建立一個AI系統。譬如,進入醫院的患者,透過AI立即預測其檢傷等級、留院時間與住院機率,輔助護理師和醫師進行高效率的有效分流,避免輕症擠壓重症醫療資源。
他提到可以使用AI的四種情境:病歷撰寫輔助、臨床決策支援、病人衛教與溝通、行政文書。他指出,AI可以協助產出,但涉及臨床判斷、病人安全、溝通或醫療紀錄,必須由合格醫事人員最終確認負責。
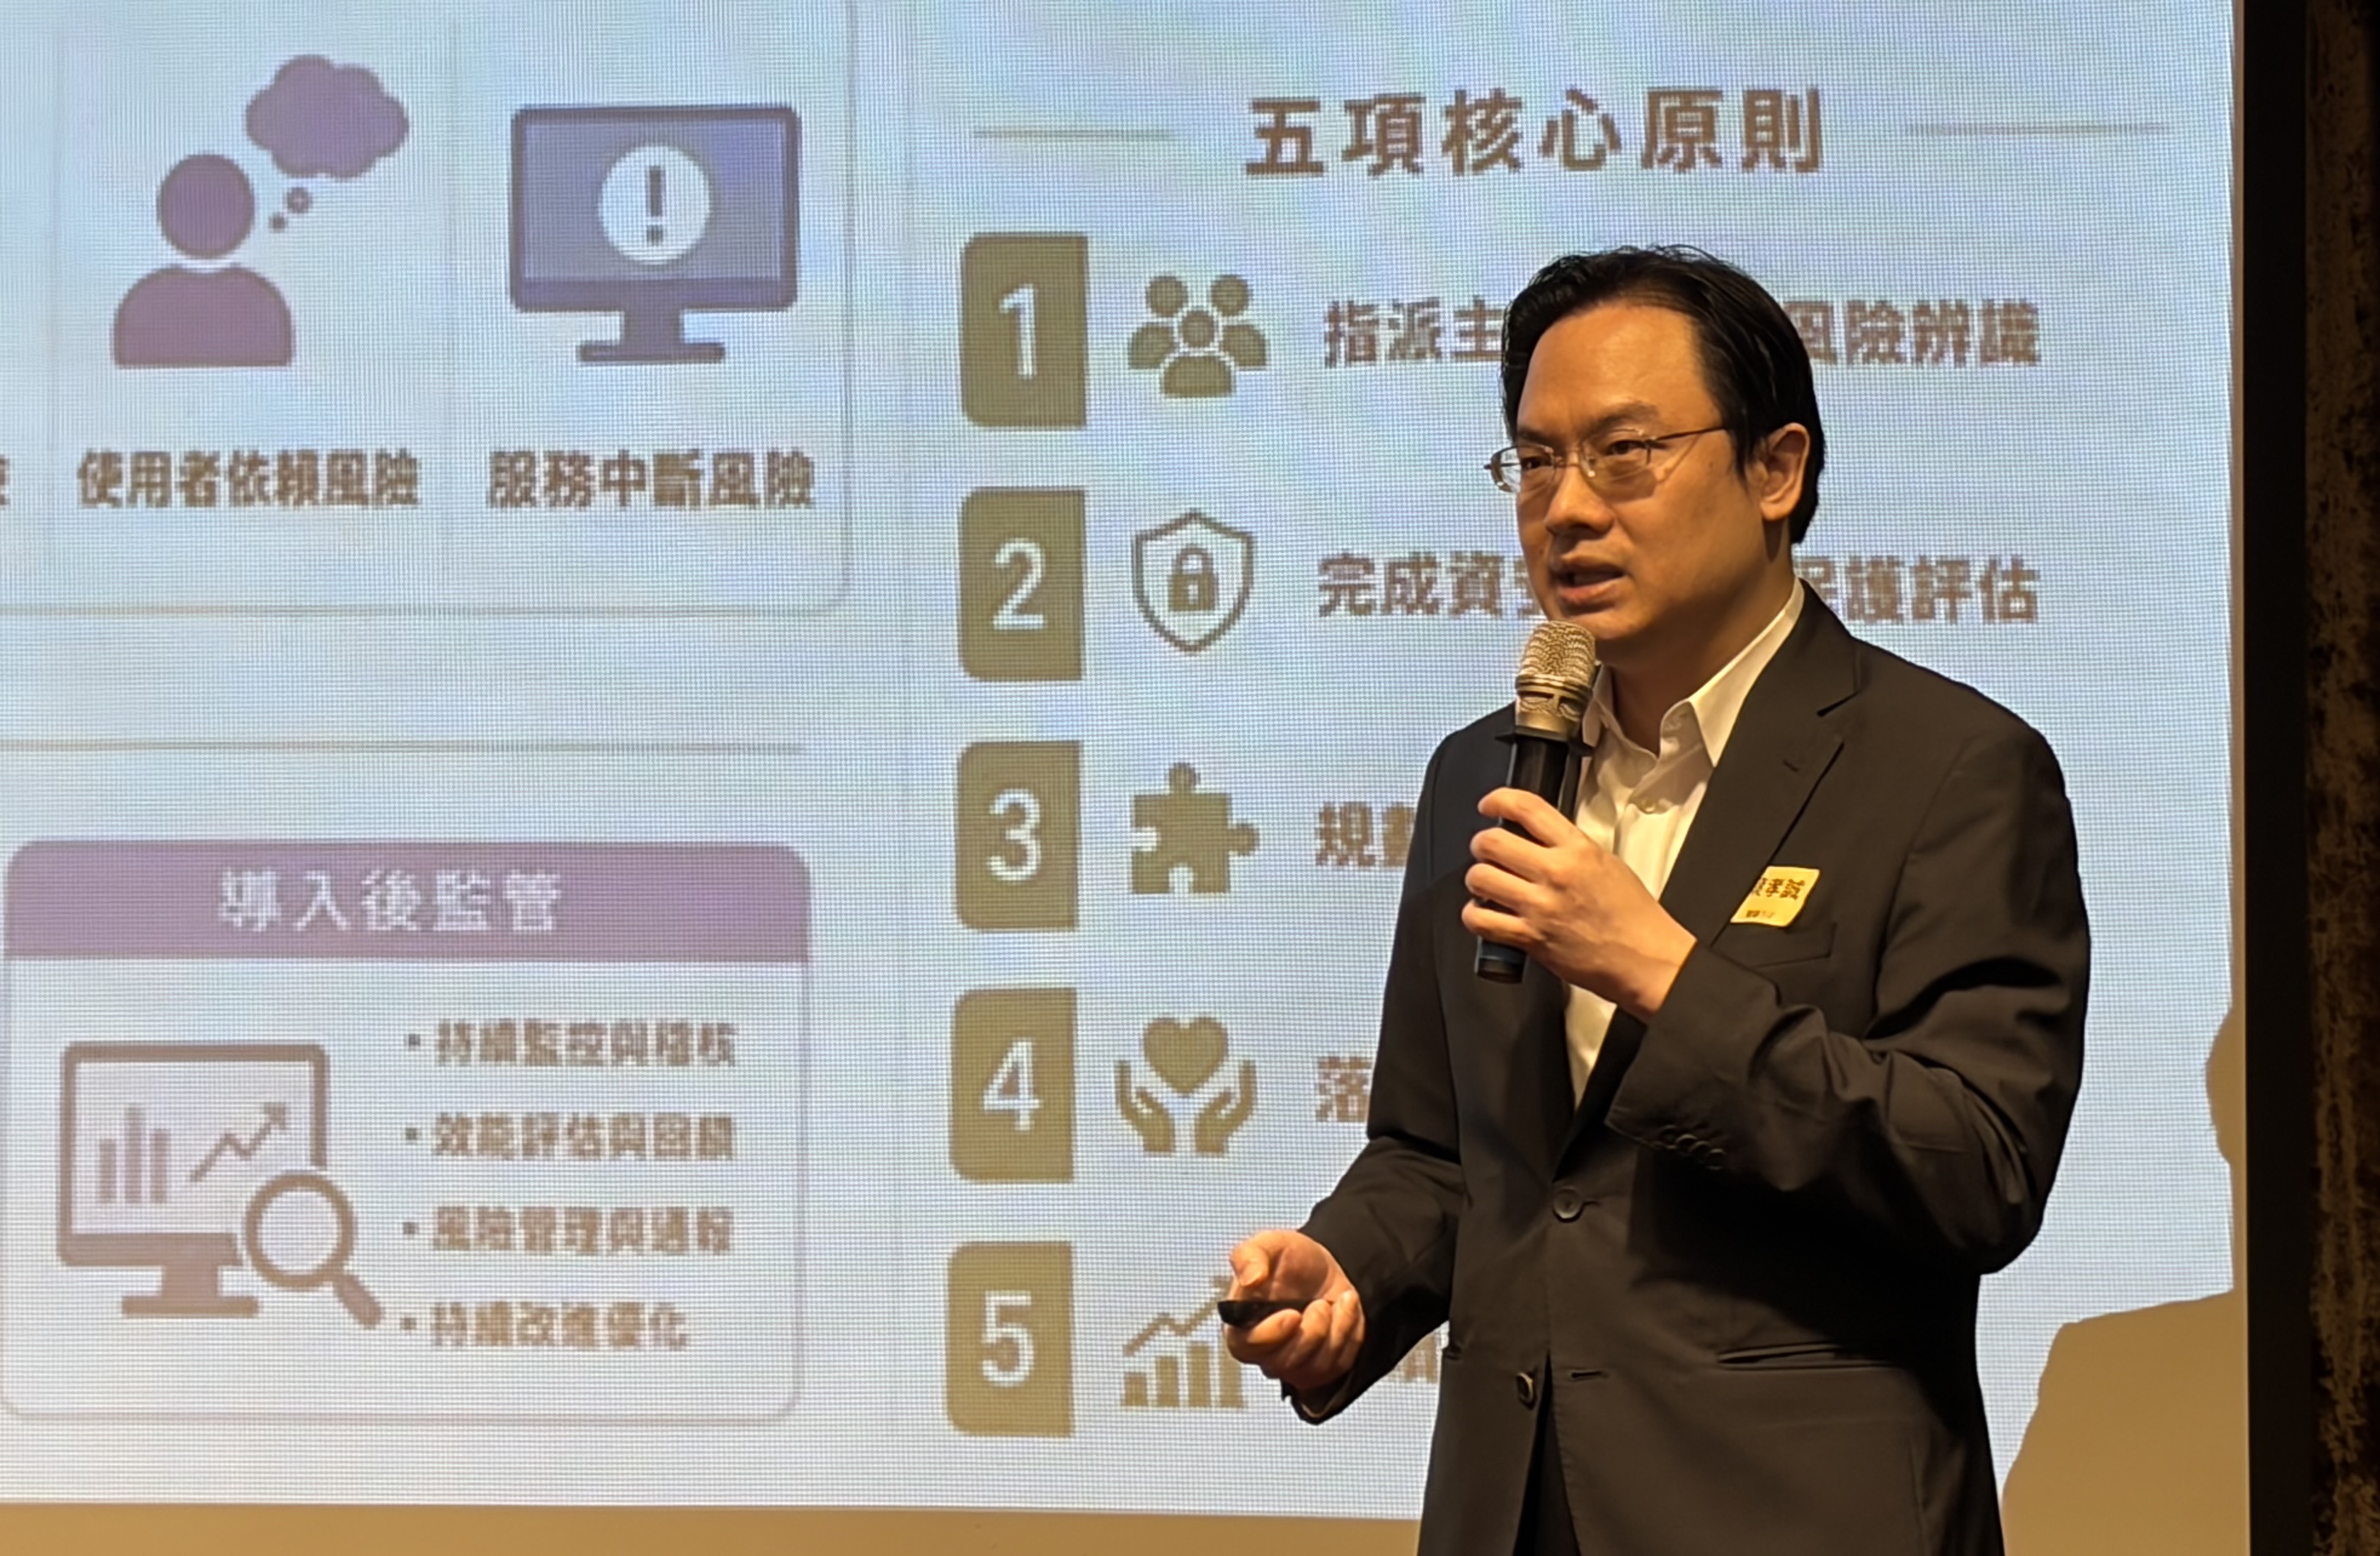
蔡教授表示,AI對於醫療衛教資訊越寫越好,甚至開會的內容,會議結束後,AI紀錄也寫完了,提升作業效率。然而,導入醫療AI,要走完三個階段:導入前風險評估(指定主責人員,盤點AI系統,風險分級,法規資安與資料保護評估)、導入與整合(串接測試,臨床安全驗證,分階段試辦,供應商與版本管理)、導入後使用監管(持續監測輸出,偏誤與事件通報,教育訓練,設定限制、停用與人工備接流程)。這些都是資安上需要留意,重點是,越接近病人,越影響決策,越自由行動,風險就越高。
嚴防病歷上雲資安陷阱
他提到資安與病患個資的「病歷上雲端的陷阱」:將未去識別化的病人病歷、檢驗報告直接輸入公開版生成式AI,存在資安外洩風險。
在「資安防護盲點」方面,則是院內資訊系統結合第三方AI外掛工具時的資料傳輸漏洞;關於「法規紅線」,則是《個人資料保護法》及《醫療法》第72條(醫療人員之保密義務),無故外洩病人病情或健康資訊的法律責任。
人類最終控制權與責任
蔡教授表示,最理想的是,使用病人個資或病歷,都要留在醫院的伺服器,甚至上雲端都有危險。而手機即使有網路協定加密,仍很容易破解。
對於法律與醫療責任歸屬,若是AI做出錯誤診斷,用藥參考或病歷撰寫內容,責任在誰?他說,衛福部與WHO強調「人類最終控制權」,AI不能取代醫師的臨床決策,醫療人員始終是法律上的責任主體。當生成式AI產生錯誤的衛教內容並誤導病患與家屬時,因AI在法律上不具備主體資格,具體責任歸屬會依據「誰提供這個AI工具」以及「醫療人員有沒有審查」,是否落實把關?所以醫護人員的專業知識判斷要非常正確。
第一線人員五不一要原則
他也提到第一線醫療人員使用生成式AI時的「五不一要」原則:
.「不輸入」未經機構核准的病人個資。
.「不直接」將AI回覆視為診斷結果。
.「不引用」未經查證的醫學資訊來源。
.「不隱瞞」AI參與的事實。
.「不省略」人工審核與風險評估。
.「要保留」專業人員最終確認與責任。AI可以減輕負擔,但不能把病人安全與專業責任一起交出去。
凡走過必留下對話痕跡
「凡走過必留下痕跡。」蔡孝誠提醒,使用生成式AI時,不應預設所有對話內容都等同私人且絕對保密。近期國際間已出現AI平台因使用者涉及暴力威脅而啟動人工審查、甚至通報執法單位的案例,也引發AI平台如何兼顧使用者隱私與公共安全的討論。
蔡孝誠也提醒,手機若出現異常耗電、數據用量突然增加、不明App或異常重新啟動等情形,可能有多種原因,使用者仍應提高資安警覺,檢查可疑程式、更新系統及帳號密碼;若懷疑裝置遭入侵,應尋求專業協助。
蔡教授表示,現在醫學中心都是關鍵基礎設施,須避免受到網路駭客攻擊,取得重要人員的個資。AI資安五大風險包括:對話紀錄被保存、個資外洩風險、AI Agent權限過高、跨境資料與法律風險、AI偏差與資料誤判。「醫院智慧醫療資安就是病人安全」,當我們了解AI背後運作模式,不要把病人個資放在網路上或是丟進AI,以避免產生外洩。
謙卑看見人的有限性
面對日新月異的AI科技,醫療人員在享受便利與高效能之時,需要回到信仰的根基。他引用箴言九章10節:「敬畏耶和華是智慧的開端;認識至聖者便是聰明。」真正的智慧,源於對造物主的敬畏。他也以箴言三章5--6節:「你要專心仰賴耶和華,不可倚靠自己的聰明,在你一切所行的事上都要認定他,他必指引你的路。」提醒使用AI科技,需要「謙卑,看見人的有限性」,祂必指引每一條醫療路上的決策方向。